部署与隔离执行

让 AI 任务运行在企业可管理的环境中

支持本地化部署,工具与代码在服务端隔离环境执行,让数据流向、运行位置与访问范围清晰可查

核心要点

  • 按企业要求配置应用、数据与模型环境。
  • 工具和代码在服务端隔离运行,过程可记录。
  • 结合网络、身份、工具权限与运维条件制定接入方案。

部署位置与数据流向

本地化部署

根据要求选择企业内部模型或经批准的外部服务,逐项确认知识、提示词和调用结果的流向。
  • 支持本地化部署;按模型与外部工具配置确认数据、知识及运行记录的流向
  • 适用于医药、金融、制造等对数据安全和合规要求较高的行业
  • 用得上大模型能力,核心数据不必交给外部平台保管
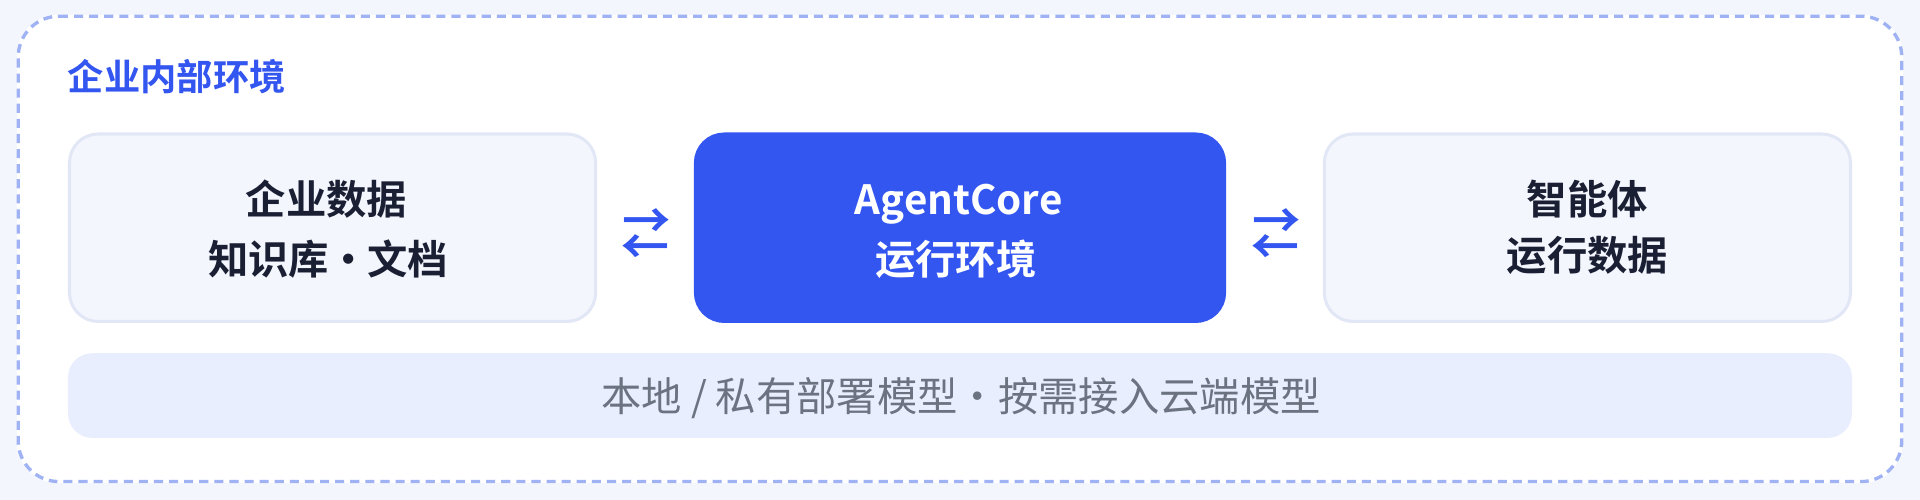
AgentCore 手册原始部署结构示意:企业数据、平台运行环境与运行数据;本地或私有模型,也可按需接入云端模型
本地化部署结构示意

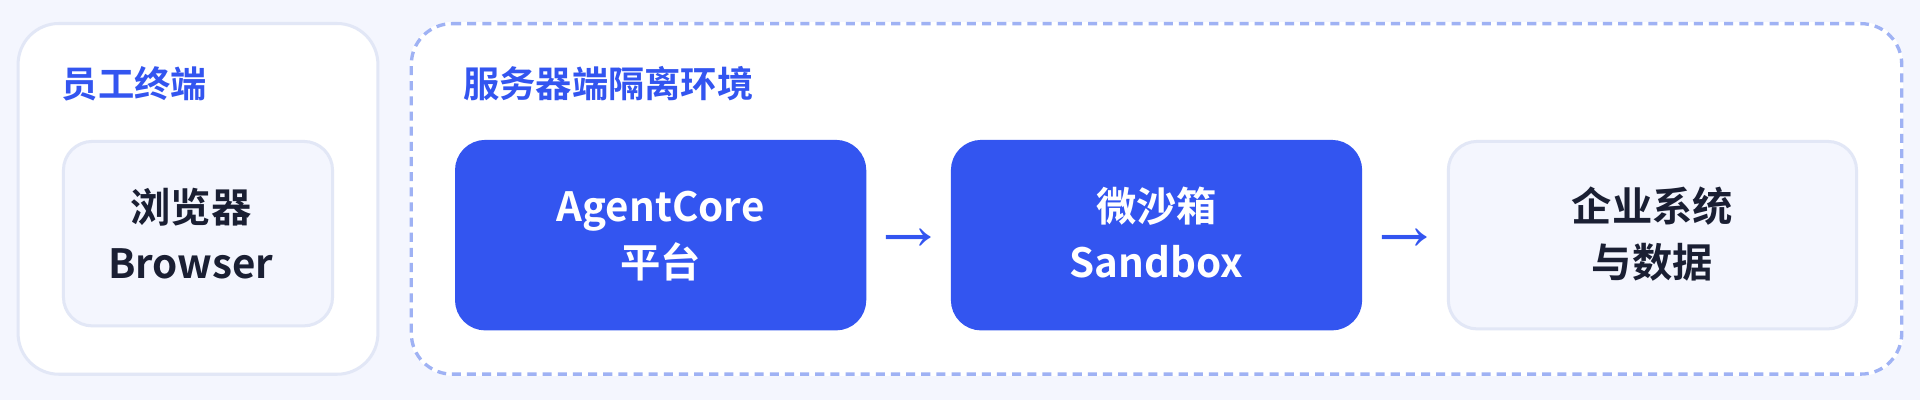
工具与代码的服务端执行

  1. 员工终端

    只有浏览器

  2. AgentCore 平台

    身份、权限、配额校验

  3. 服务端微沙箱

    Tools、Skills、生成代码隔离执行

  4. 企业系统与数据

    在授权范围内读写

AgentCore 手册原始隔离执行结构示意:浏览器、AgentCore 平台、服务端微沙箱与企业系统
服务端隔离执行结构示意

执行记录与终端要求

服务端微沙箱

员工端只留一个浏览器,工具和代码都在服务器端隔离执行。

  • Tools、Skills 和生成代码均在服务端运行,不落到员工电脑
  • 沿用企业现有终端安全策略,无需为 AI 增加额外配置
  • 执行过程可记录、可限制、可回收,出问题能查到是哪一次调用

部署与技术边界

部署与技术边界
问题类别企业关心什么AgentCore 的做法
数据边界哪些数据可以被调用,哪些内容必须留在企业内部本地化部署
运行位置工具和代码在哪里执行,会不会给员工终端带来新风险服务端微沙箱
技术变化模型和 Agent 技术不断更新,已有应用如何保持可用模型与 Harness 开放
业务差异流程、权限和系统接口各不相同,标准产品怎么适配代码按需开放

模型接入与代码开放

开放架构

不绑定某一家模型厂商,也不绑定单一 Agent 技术路线。

  • 模型层:云端大模型、本地私有模型、行业专用模型
  • 技术层:多种 Agent 体系、Harness 框架、自定义运行框架
  • 按场景权衡效果、成本、速度、安全选择模型
  • 知识、工作流、工具与应用归企业所有,切换技术不必推倒重来

代码按需开放

标准产品覆盖共性,开放代码补上企业之间真正的差异。

  • 平台产品承接已有共性能力
  • 企业专属流程与接口按项目建设
  • 可采用平台部署,也可结合技术底座开展二次开发
  • 明确系统对接、测试、文档与运维移交责任

接入检查清单

确认网络、身份、模型资源、工具权限与运行维护要求。

  • 部署与数据边界:确认部署位置,以及知识、提示词和调用结果的数据流向。
  • 身份与工具权限:确认员工的数据访问范围、AI 可调用的工具和操作权限。
  • 模型与技术接入:确认现有模型资源、外部服务使用要求及后续替换需求。
  • 效果与运行维护:确认评估标准、IT 安全策略及运维责任。

部署与隔离执行常见问题

AgentCore 部署后,数据会离开企业吗?

数据边界取决于应用部署、模型和外部工具配置。采用企业内网及本地模型时可在企业环境中处理;接入外部服务前需逐项确认数据流向和授权范围。

AgentCore 可以接入哪些模型?

云端大模型、本地私有模型和行业专用模型都可以接入,并通过授权组和额度计划控制谁能用哪些模型。Agent 与 Harness 技术体系也可以替换。

什么是服务端微沙箱?

服务端微沙箱是 AgentCore 在服务器端为 Tools、Skills 和生成代码提供的隔离执行环境。员工电脑上不运行这些代码,执行过程可记录、可限制、可回收。

AgentCore 的代码开放到什么程度?

根据企业专属流程和系统接口确定定制建设范围,并明确测试、文档与维护责任。代码开放方式与交付范围按项目约定。